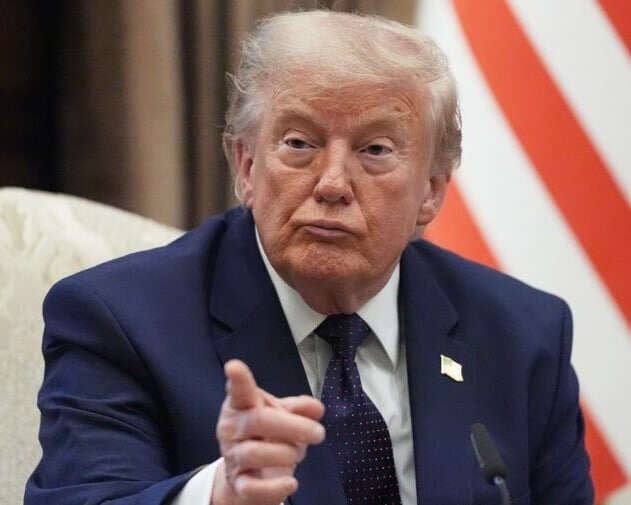
Трамп назвав дурнями прихильників посилення санкцій проти РФ
Американський лідер розкритикував тих, хто виступає за введення нових обмежувальних заходів щодо Москви.
Американський лідер розкритикував тих, хто виступає за введення нових обмежувальних заходів щодо Москви.
Прем’єр-міністр Польщі Дональд Туск назвав необхідними рішучі дії для усунення наслідків багаторічного порушення закону, попри можливу біль цього процесу.
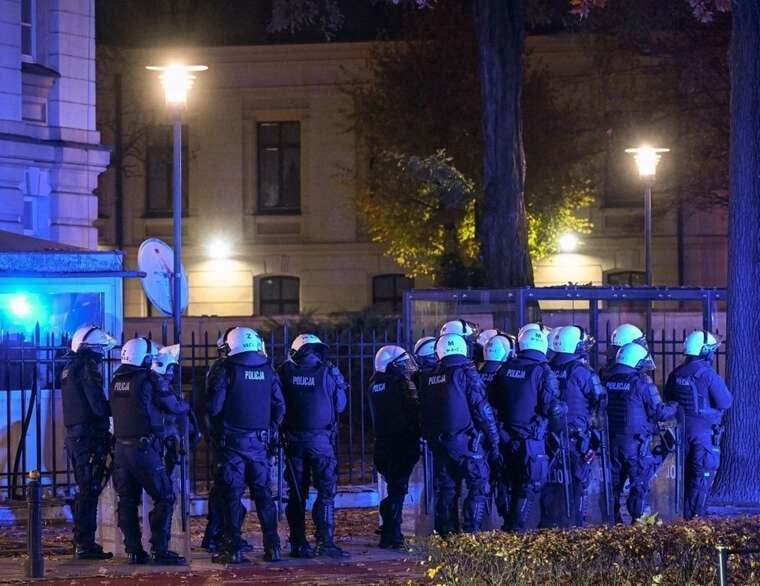
Опозиційні сили Польщі звинуватили владу в силовому захопленні контролю над Конституційним судом після стягнення поліції до установи та спроби зміни керівництва.
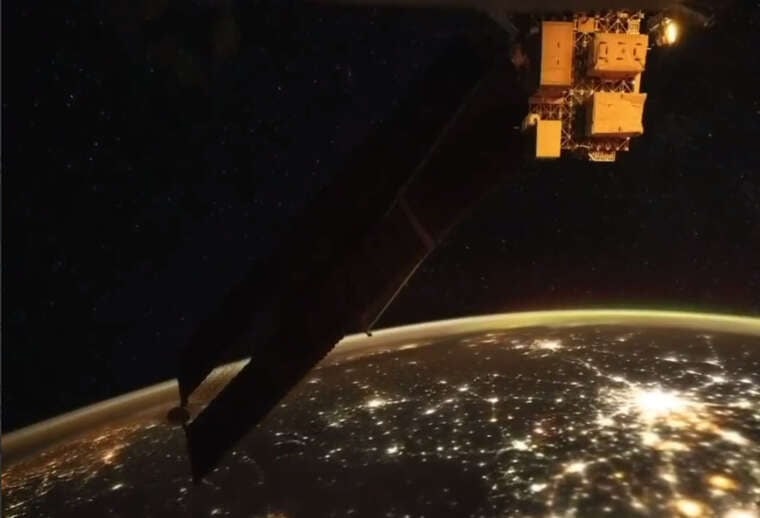
Американське космічне агентство показало знімки з орбіти, на яких, за повідомленнями, видно балістичний удар по столиці. Інформації про час зйомки та обставини немає.
Міністерство оборони нагадує, що виїзд за межі України під час щорічної відпустки можливий лише після погодження з командуванням та наявності специфічного пакету паперів.
Київські пабліки фіксують стрибки напруги в електромережах та згадують про приліт у районі теплоелектроцентралі на Троєщині.
Міський голова столиці Віталій Кличко інформує про зафіксоване влучання в об'єкт критичної інфраструктури. Деталі наслідків удару наразі уточнюються.
Речник ДПСУ Андрій Демченко пояснив, що ексгенпрокурор перетнув кордон через «Шегині» на підставі дійсних документів, а заборон на виїзд не було.

Шкідливе програмне забезпечення Astaroth, доступне в даркнеті, отримало оновлення, які хакери поширюють через месенджер Telegram. Експерти з кібербезпеки попереджають: новий вірус становить серйозну загрозу для користувачів електронної пошти.
Фішингові атаки на Gmail
Кіберзлочинці націлили свій удар на найбільший поштовий сервіс — Gmail. Вони використовують підроблені сторінки входу, які виглядають ідентично оригінальним, і крадуть облікові дані користувачів. За словами фахівців, головною захистом від таких атак залишається увімкнений фільтр спаму. Якщо його вимкнути, підроблені листи можуть потрапити в папку "Вхідні", а користувач, не підозрюючи підступу, введе свої дані.
Як працює Astaroth?
Експерт із цифрової безпеки Джеймс Найт зазначив, що Astaroth здатний обходити двофакторну автентифікацію. Це означає, що хакери можуть видавати себе за будь-якого користувача. Вірус не просто краде паролі — він отримує доступ до банківських даних, номерів карток та іншої конфіденційної інформації.
Обхід захисних механізмів
Раніше вважалося, що фішингові атаки працюють лише через шкідливі посилання в листах. Однак Astaroth використовує підроблені веб-сторінки, які виглядають як офіційні, але не розпізнаються захисними фільтрами.
Перша атака та наслідки
Атаки з використанням Astaroth вперше були зафіксовані в минулому травні. За цей час злочинці виправляли кошти з рахунків жертв та отримали доступ до їхніх особистих даних.
Як захиститися?
Не вимикати фільтри спаму Gmail;
Уважно перевіряти посилання перед введенням даних;
Використовувати надійні паролі та двофакторну автентифікацію;
Уникати переходів за підозрілими електронними листами.
Коментарі
До цієї новини ще немає коментарів. Будьте першим!