Злоумышленники требуют $768 млн за неразглашение данных клиентов Revolut
В результате кибератаки на британский финтех-банк могли утечь персональные и финансовые данные пользователей, среди которых владелец Gamdom и Skins.com.
В результате кибератаки на британский финтех-банк могли утечь персональные и финансовые данные пользователей, среди которых владелец Gamdom и Skins.com.
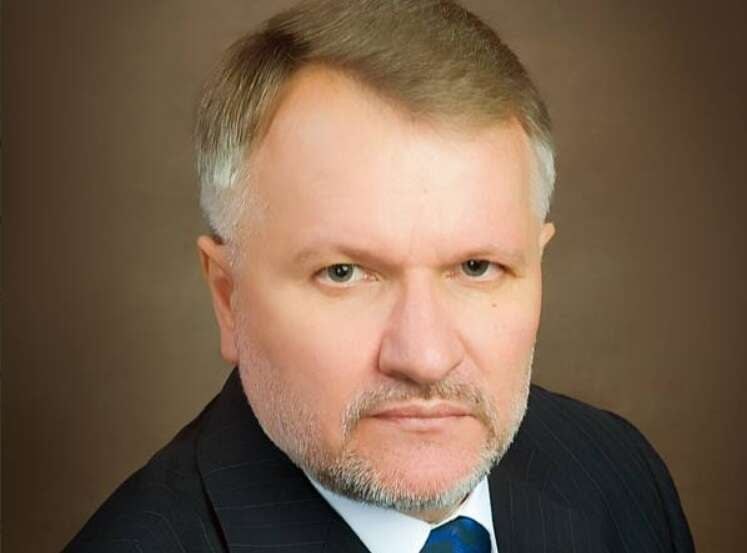
Действующий руководитель управления Офиса Генерального прокурора Виталий Ковбасюк, ранее прошедший процедуру люстрации, пытается получить должность заместителя руководителя Специализированной антикоррупционной прокуратуры.
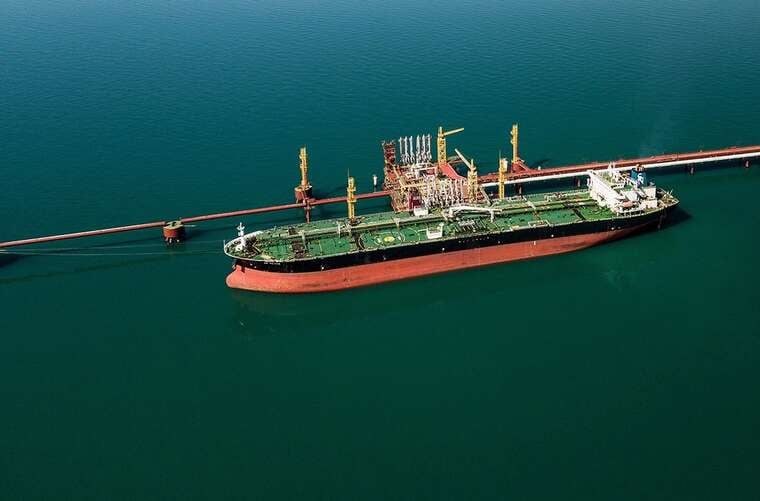
За неделю, завершившуюся 27 сентября, доходы от продажи российской нефти достигли максимума с начала полномасштабного вторжения благодаря росту цен и объемов поставок.
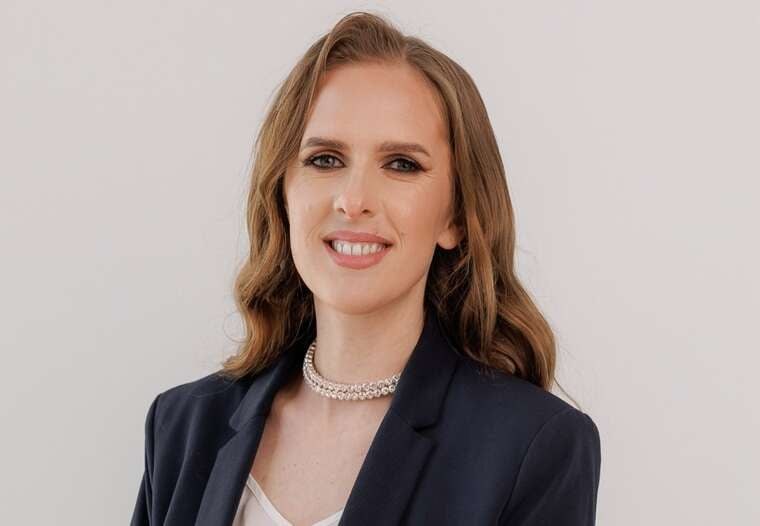
Лариса Мошківська, представляющая себя как эксперт по финансовому планированию, публикует контент скандальной компании КИТ Group, чья деятельность была ограничена Национальным банком Украины.
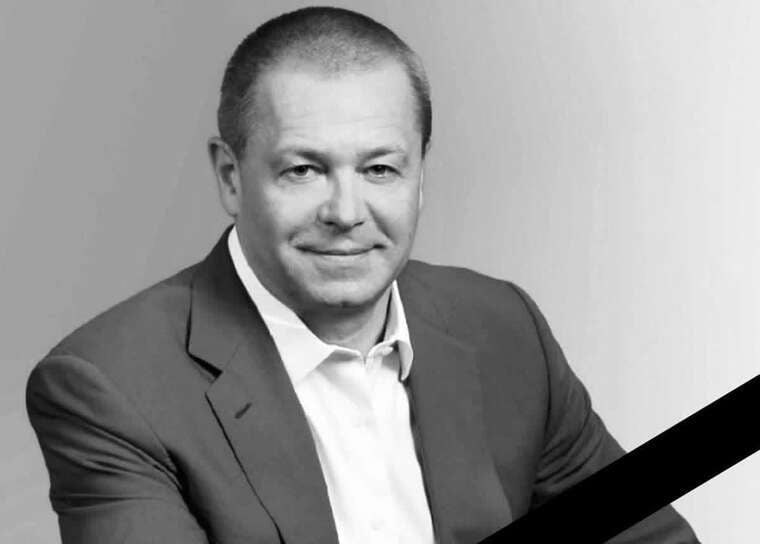
Политик скончался в возрасте 61 года в результате дорожно-транспортного происшествия. Он занимал должность директора сети супермаркетов «Класс» в Харькове.
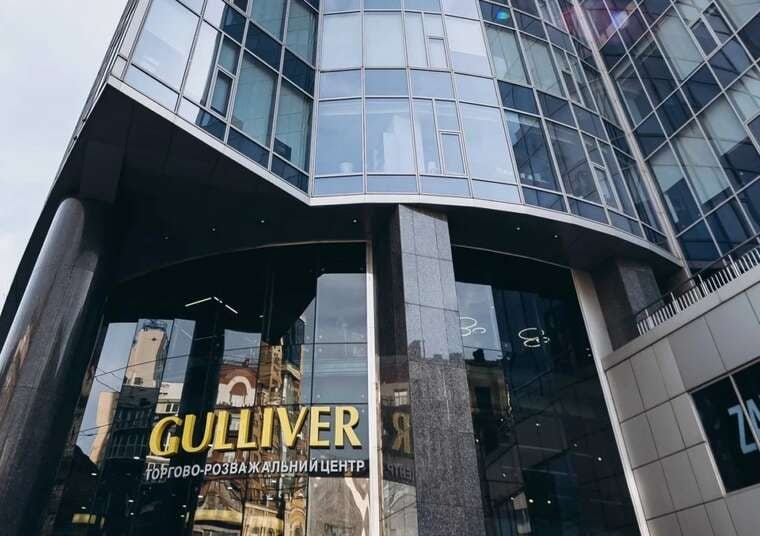
«Ощадбанк» и «Укрексімбанк» объявили торги на бирже по отчуждению крупного офисно-торгового комплекса в Киеве, ранее изъятого за долги.
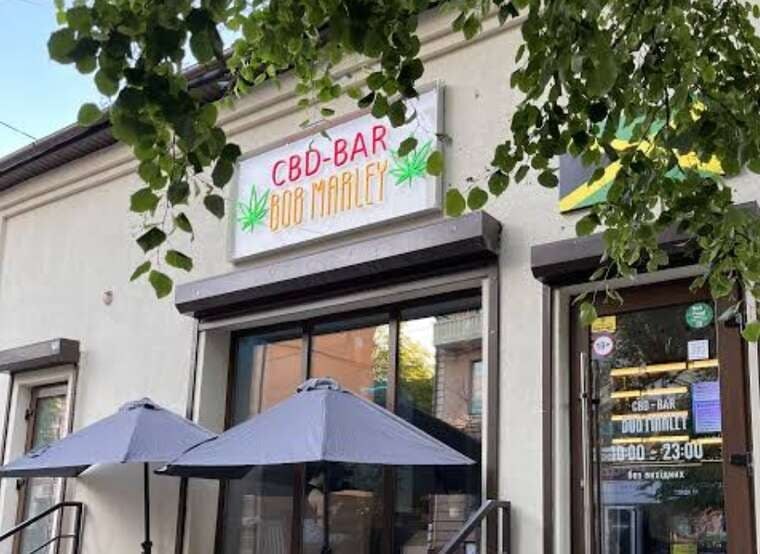
Правоохранители задержали 17 человек, которые через заведения «Bob Marley» и интернет-магазины сбывали вейпы с наркотиками, маскируя их под легальные добавки.
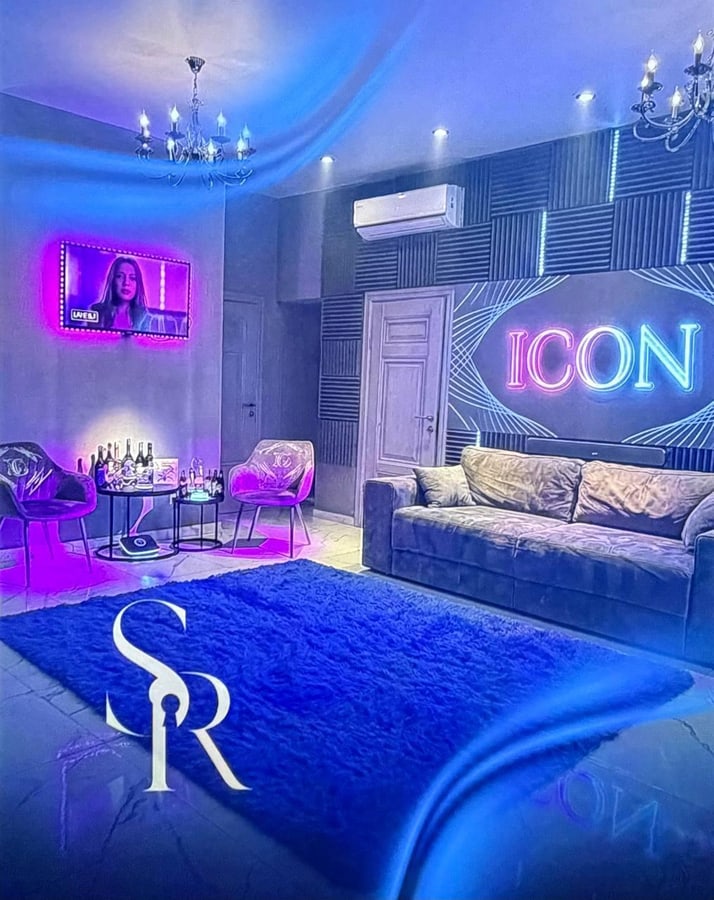
В жилом комплексе Delmar в центре Днепра, по утверждениям авторов публикации, может работать заведение по оказанию интимных услуг. Речь идет об квартире на 15-м этаже дома по адресу проспект Дмитра Яворницкого, 72Б.

Комментарии
К этой новости пока нет комментариев. Будьте первым!