Злоумышленники требуют $768 млн за неразглашение данных клиентов Revolut
В результате кибератаки на британский финтех-банк могли утечь персональные и финансовые данные пользователей, среди которых владелец Gamdom и Skins.com.
В результате кибератаки на британский финтех-банк могли утечь персональные и финансовые данные пользователей, среди которых владелец Gamdom и Skins.com.
Действующий руководитель управления Офиса Генерального прокурора Виталий Ковбасюк, ранее прошедший процедуру люстрации, пытается получить должность заместителя руководителя Специализированной антикоррупционной прокуратуры.
За неделю, завершившуюся 27 сентября, доходы от продажи российской нефти достигли максимума с начала полномасштабного вторжения благодаря росту цен и объемов поставок.
Лариса Мошківська, представляющая себя как эксперт по финансовому планированию, публикует контент скандальной компании КИТ Group, чья деятельность была ограничена Национальным банком Украины.
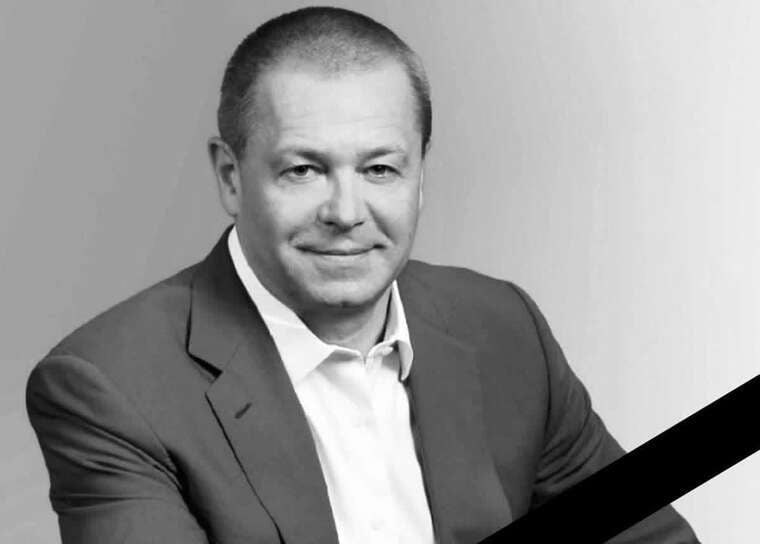
Политик скончался в возрасте 61 года в результате дорожно-транспортного происшествия. Он занимал должность директора сети супермаркетов «Класс» в Харькове.
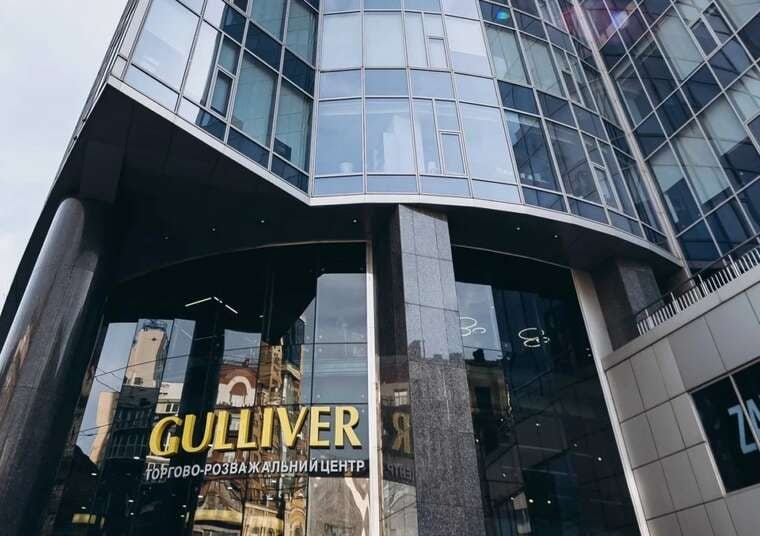
«Ощадбанк» и «Укрексімбанк» объявили торги на бирже по отчуждению крупного офисно-торгового комплекса в Киеве, ранее изъятого за долги.
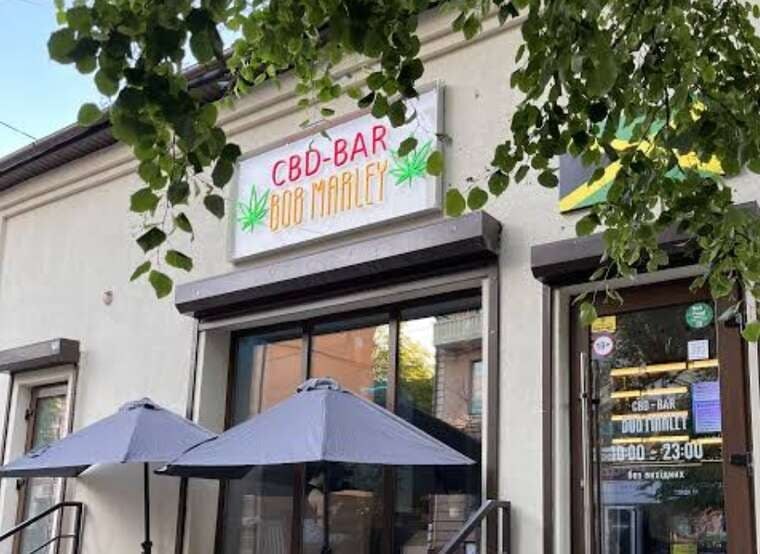
Правоохранители задержали 17 человек, которые через заведения «Bob Marley» и интернет-магазины сбывали вейпы с наркотиками, маскируя их под легальные добавки.
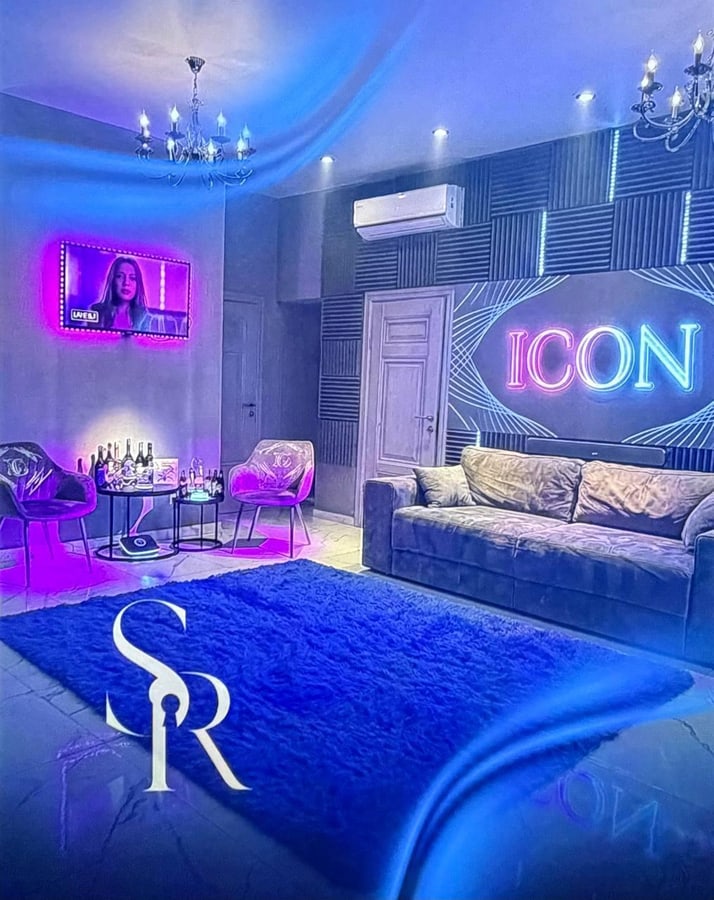
В жилом комплексе Delmar в центре Днепра, по утверждениям авторов публикации, может работать заведение по оказанию интимных услуг. Речь идет об квартире на 15-м этаже дома по адресу проспект Дмитра Яворницкого, 72Б.

Современные технологии упрощают не только жизнь пользователей, но и открывают возможности для злоумышленников. Одним из самых распространенных методов кражи криптовалют стал Telegram, через который мошенники успешно заманивают жертв, используя поддельные аккаунты и вредоносные программы.
Мошенническая схема начинается в социальной сети X (бывший Twitter), где злоумышленники создают фейковые учетные записи. Эти аккаунты маскируются под известных криптовалютных экспертов или блогеров, заслуживших доверие в сообществе. Используя их имена, мошенники активно публикуют заманчивые посты с предложениями бесплатных инвестиционных советов или "уникальных" возможностей для заработка.
Целью таких публикаций становится привлечение пользователей в специально созданные Telegram-группы, которые выглядят как закрытые инвестиционные клубы. Попав в эту группу, человек становится частью продуманной манипулятивной схемы.
В Telegram-группах участникам предлагают пройти процесс "верификации" через бота под названием OfficiaISafeguardBot. Бот создан таким образом, чтобы вызвать ощущение срочности. Например, пользователям сообщают, что процесс необходимо завершить за строго ограниченное время, иначе доступ к "эксклюзивной информации" будет утерян.
На этапе верификации бот незаметно внедряет вредоносный код PowerShell в систему устройства пользователя. Этот код автоматически запускает программы для кражи данных криптовалютных кошельков, включая пароли, приватные ключи и другую конфиденциальную информацию.
Злоумышленники используют вредоносное ПО для доступа к цифровым активам жертв. Программы позволяют:
Как правило, такие действия выполняются незаметно, пока пользователь не обнаруживает пропажу своих активов.
Чтобы избежать подобных ситуаций, важно соблюдать меры предосторожности:
Мошенничество с использованием Telegram и вредоносного ПО — это серьезная угроза для владельцев криптовалют. Важно помнить, что обещания быстрой прибыли и эксклюзивных возможностей часто оказываются уловкой злоумышленников. Тщательная проверка источников информации, осторожность при взаимодействии с подозрительными аккаунтами и использование современных средств защиты помогут сохранить ваши цифровые активы в безопасности.
Комментарии
К этой новости пока нет комментариев. Будьте первым!