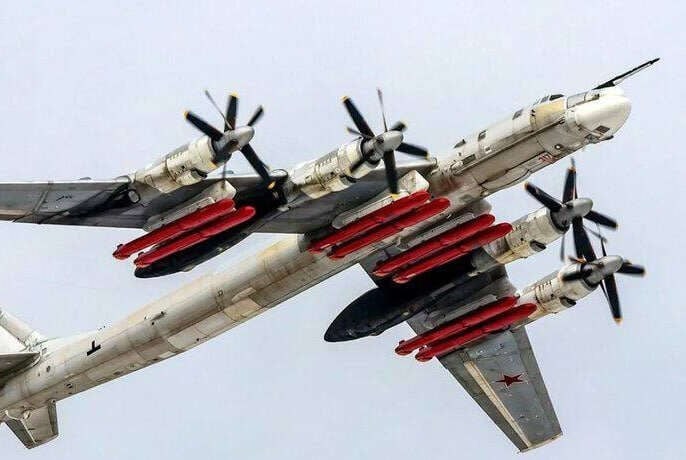
Мониторы предупреждают о возможном массированном ракетном ударе по энергосистеме Украины
По данным наблюдателей, Россия, вероятно, готовит атаку с использованием более 70 крылатых ракет Х-101 и баллистики по объектам энергетики западных регионов.
По данным наблюдателей, Россия, вероятно, готовит атаку с использованием более 70 крылатых ракет Х-101 и баллистики по объектам энергетики западных регионов.
Первая леди США сообщила об успешном выполнении задач в Херсонской области: жителям доставили помощь, а почти 800 человек вывезли из зоны боевых действий.
Хозяйственный суд частично удовлетворил апелляцию банка и наложил арест на имущество бывшего депутата Днепропетровского областного совета, который лично поручился за долги четырех агрокомпаний.
Американский комментатор утверждает, что Биньямин Нетаньяху настаивает на применении ядерного оружия против объекта в центральной части Ирана.
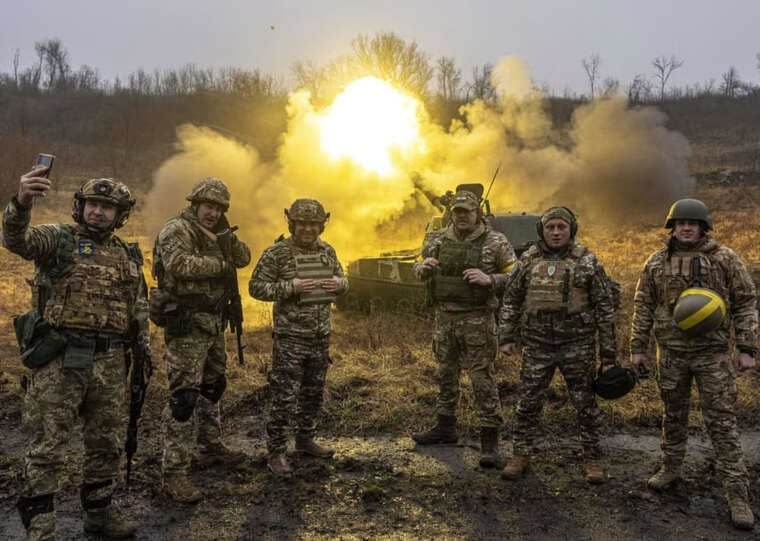
По состоянию на 2 ноября 2026 года общие потери российских оккупантов достигли 1,59 миллиона человек. Октябрь этого года стал самым кровавым месяцем для армии РФ.
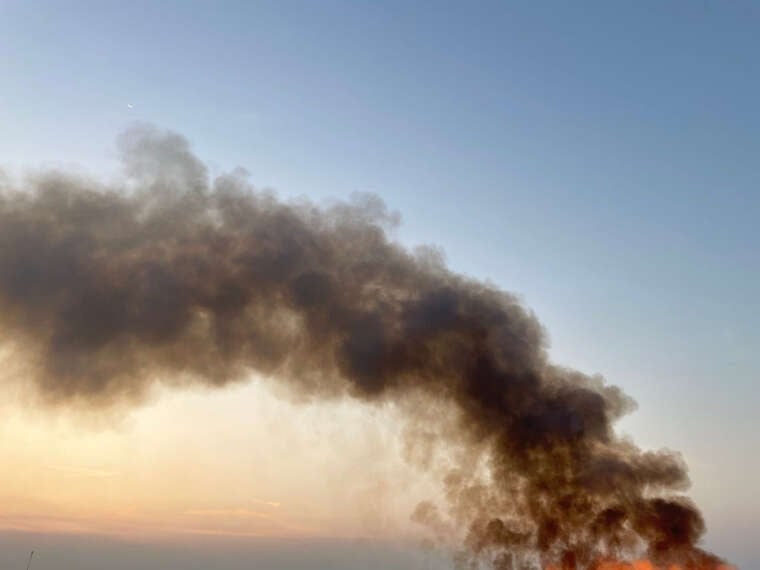
Украинские беспилотники атаковали ЛВДС «Самара» в Самарской области, что привело к повреждению резервуарного парка и насосного оборудования.
«Киевпастранс» информирует о массовом прекращении движения троллейбусов и трамваев в столице в результате отсутствия питания.
ВВС сообщили о масштабной ночной атаке российских беспилотников, в ходе которой зафиксированы попадания в 26 районах страны.
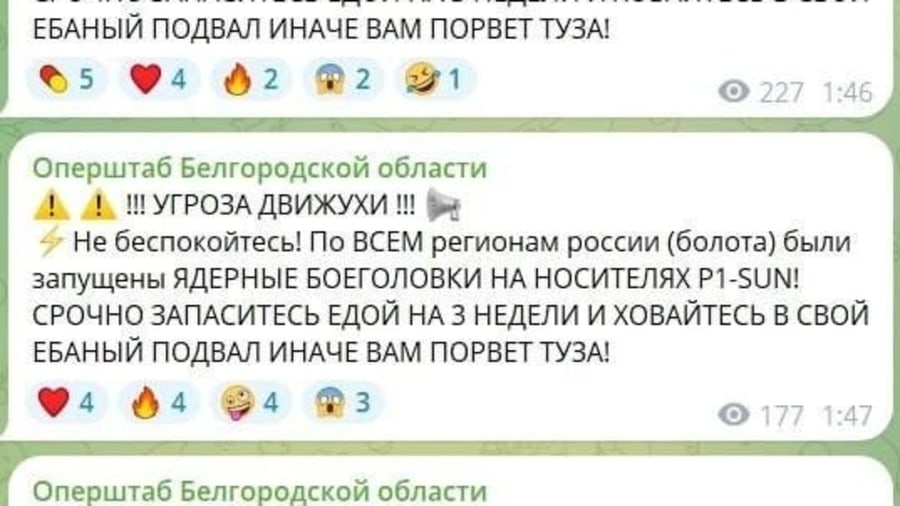
В ночь на 2 ноября в России зафиксировали инцидент с мобильным приложением Министерства по чрезвычайным ситуациям (МЧС). Пользователи получили ложные уведомления, в которых говорилось о якобы запуске ядерных боеголовок по всем регионам страны. Это событие произошло на фоне предыдущей атаки на украинский сервис "Повітряна тривога", хотя прямой связи между двумя взломами на данный момент не подтверждено.
Жители России получили сообщение с заголовком "Угроза движухи". В тексте утверждалось, что по территории всей страны осуществлен запуск ядерных боеголовок. Получателей призывали срочно укрыться в подвалах и запастись едой на три недели. Рассылка сопровождалась нецензурной бранью и ироничными формулировками.
По данным СМИ, подобные публикации появились также в ряде региональных каналов МЧС и оперативных штабов. Позже часть этих сообщений была удалена. Стоит отметить, что фраза об ударе "по всем регионам" была частью текста фейковой рассылки, а не отражала реальный географический охват атаки.
Ведомство по чрезвычайным ситуациям РФ признало факт кибератаки на свое мобильное приложение. В МЧС сообщили, что злоумышленникам удалось распространить недостоверную информацию. На данный момент специалисты работают над устранением уязвимости и восстановлением штатного режима работы сервиса.
В ведомстве заверяют, что взлом не повлиял на основные каналы оповещения населения, такие как сирены, громкоговорители, SMS-рассылки, а также теле- и радиовещание. Мобильное приложение там характеризуют как вспомогательный инструмент. Таким образом, подтвержденный провал касается исключительно защиты этого конкретного приложения; данных о компрометации всей системы оповещения нет.
Инцидент привлёк внимание из-за хронологии событий. Вечером 1 ноября, накануне взлома российского сервиса, украинское приложение "Повітряна тривога" также начало отправлять ложные сообщения. Пользователи получили уведомления о радиационной и химической опасности, уличных боях и других угрозах. Команда разработчиков подтвердила несанкционированное вмешательство и временно приостановила работу сервиса.
Близость во времени этих событий дает основания предположить, что атака на МЧС РФ могла стать ответной реакцией. Однако сама по себе временная близость не является доказательством общего замысла или мотива мести. В проверенных источниках на данный момент нет подтверждения личности организаторов российского взлома или их связи с украинским инцидентом.
Эта атака продемонстрировала конкретную уязвимость защиты российского государственного приложения: посторонним лицам удалось использовать его для рассылки фальшивых предупреждений. Последствием такого вмешательства может стать подрыв доверия населения к будущим сообщениям о реальной опасности.
Напомним, ранее сообщалось о взломе более 100 украинских сайтов. По данным CERT-UA, злоумышленники использовали поддельную проверку "Я не робот", чтобы побуждать посетителей запускать вредоносные команды на своих компьютерах.
Также упоминается случай, когда редакция СтопКор отбила масштабную DDoS-атаку. Тогда технические специалисты зафиксировали более полумиллиарда вредоносных запросов и усилили защиту ресурса.
Комментарии
К этой новости пока нет комментариев. Будьте первым!