Данія вперше закуповує далекобійні ракети, Москва попередила про наслідки
Копенгаген повідомив про угоду на придбання високоточних ракет для стримування агресії. Російське посольство звинуватило країну в створенні загрози.
Копенгаген повідомив про угоду на придбання високоточних ракет для стримування агресії. Російське посольство звинуватило країну в створенні загрози.
Розробники Signal усунули серйозну вразливість, яка давала змогу зловмисникам отримувати доступ до камери та мікрофона після завершення розмови.
Після перемоги партії «Ліві» у столиці зросла кількість заяв на переведення правоохоронців до інших федеральних земель. Профспілки попереджають про ризик кадрового голоду.
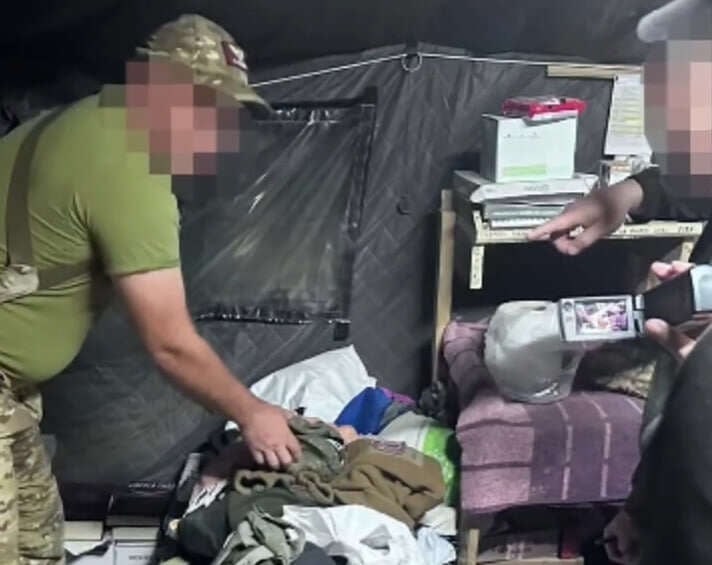
Командир навчальної роти вимагав $4000 за дозвіл залишити частину для поїздки до Львова на власне весілля. Після одруження військовослужбовець не повернувся до служби.
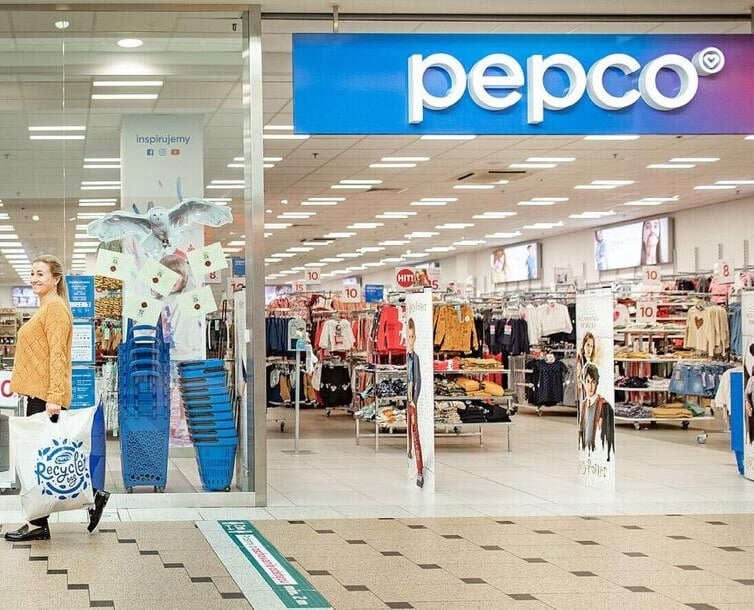
Дискаунтер з Польщі запустив перші магазини в Києві. Точки розташувалися в торговельно-розважальних центрах Respublika Park, Retroville та Dream Yellow.
Попри штрафи та бан на участь у закупівлях, афільовані підприємства продовжують отримувати держконтракти, замінюючи вугілля сумішшю породи та землі.
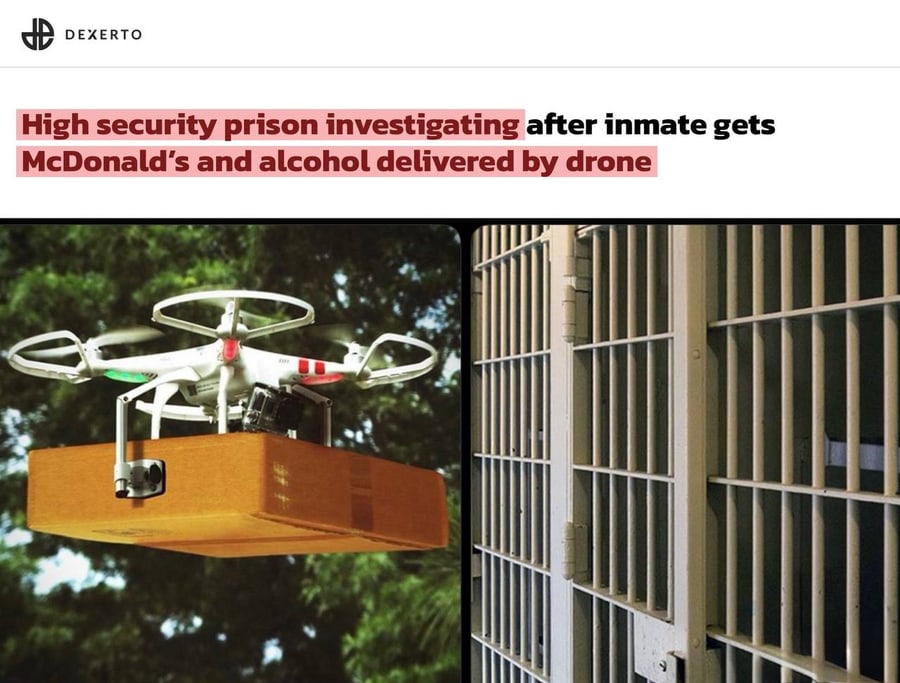
У канадській в’язниці суворого режиму ув’язнений отримав нагетси, картоплю фрі та алкоголь за допомогою безпілотника. Адміністрація проводить розслідування.
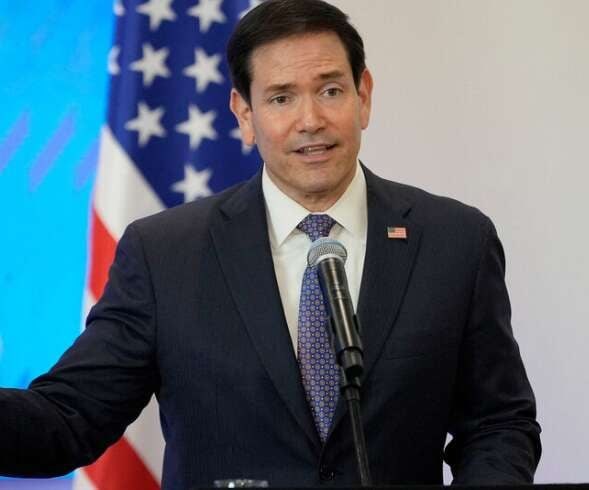
Державний секретар США Марко Рубіо пояснив, що конфлікт зводиться до контролю над регіоном, який становить 11% території України, та закликав сторони до взаємних поступок.
Експерти з кібербезпеки виявили критичну вразливість у популярному месенджері Signal. Ця помилка створювала ризик несанкціонованого доступу до аудіо та зображень із камери користувачів. Згідно з оцінками фахівців, рівень небезпеки цієї діри становив 9,3 бала з максимально можливих 10, що свідчить про її високу критичність.
Як зазначається, проблема активувалася в ситуації, коли співрозмовник навмисно виконував дію, що призводила до перевантаження застосунку. Такий маніпулятивний процес міг перешкодити коректній роботі команди, відповідальної за завершення дзвінка. Внаслідок цього мікрофон і камера продовжували передавати дані, навіть після формального завершення розмови, що давало змогу підслуховувати розмови та отримувати зображення.
Команда розробників Signal уже усунула цю вразливість. Виправлення було впроваджено у вересні 2026 року. Проте публічне оприлюднення подробиць інциденту відбулося пізніше — 20 жовтня. На даний момент не зафіксовано жодних підтверджених випадків, де ця помилка була б використана для реального стеження за користувачами.
Для забезпечення повної безпеки власних даних експерти радять якнайшвидше оновити месенджер Signal до останньої доступної версії, яка містить відповідні патчі безпеки.
Коментарі
До цієї новини ще немає коментарів. Будьте першим!