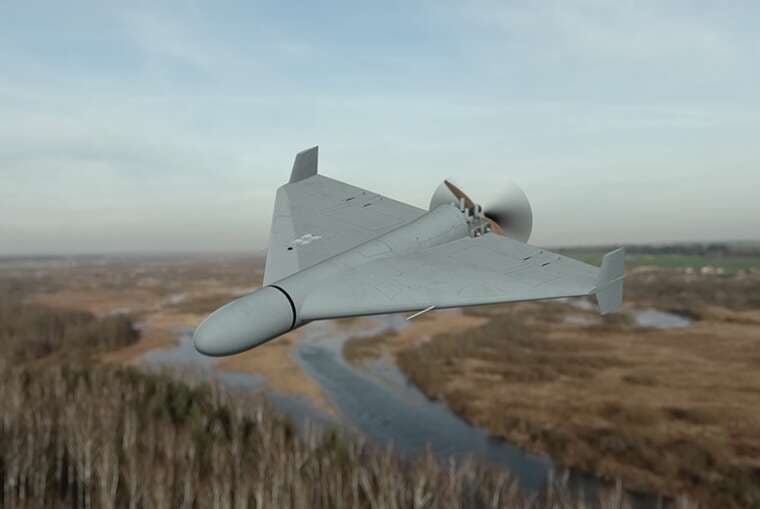
Молдова повідомила про порушення повітряного простору сімома БПЛА та тимчасове обмеження польотів
Міністерство оборони Молдови інформувало про вхід семи дронів у повітряний простір країни, п'ять із них впали біля населених пунктів.
Міністерство оборони Молдови інформувало про вхід семи дронів у повітряний простір країни, п'ять із них впали біля населених пунктів.
Кіберзлочинці отримали доступ до персональної інформації клієнтів закладів громадського харчування та готелів Німеччини через злам системи бронювання.
Національна прокуратура Польщі повідомила, що родич Міхала Окшинського висловив готовність організувати поховання. Раніше тіло могли передати для наукових досліджень.
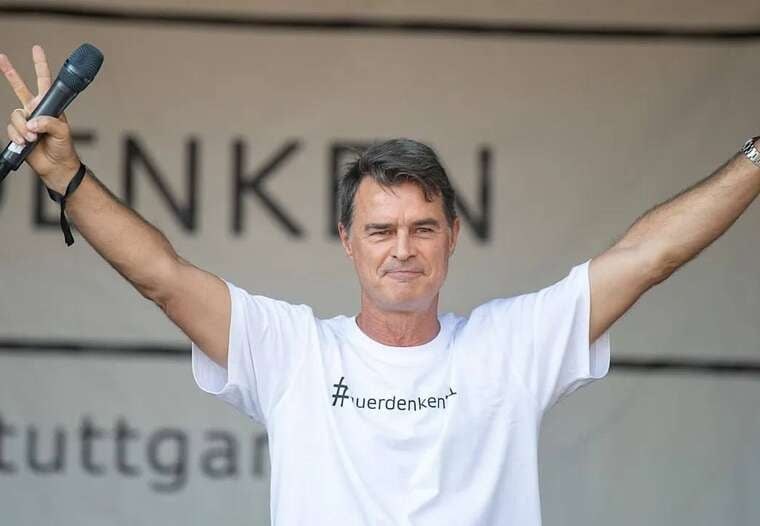
Ультраправова партія «Альтернатива для Німеччини» обрала 62-річного ексфутболіста Томаса Бертольда своїм кандидатом на вибори федерального президента, які заплановані на 2027 рік.
Внутрішні документи Deutsche Bank свідчать, що банк виявив підозрілі операції Джеффрі Епштейна на суму 581,9 млн доларів, покриваючи понад 40 його активних рахунків.
Колишній канцлер Німеччини Олаф Шольц описав деталі зустрічі з Володимиром Путіним у Москві, яка відбулася за дев’ять днів до початку повномасштабної війни.
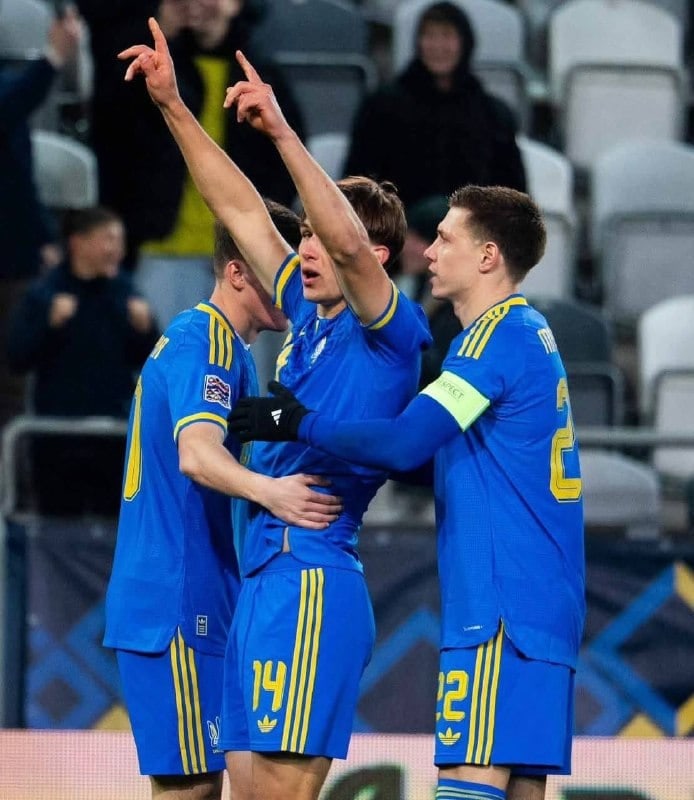
Футбольна збірна України перемогла суперника з Саакартвело в матчі з рахунком 1:0.
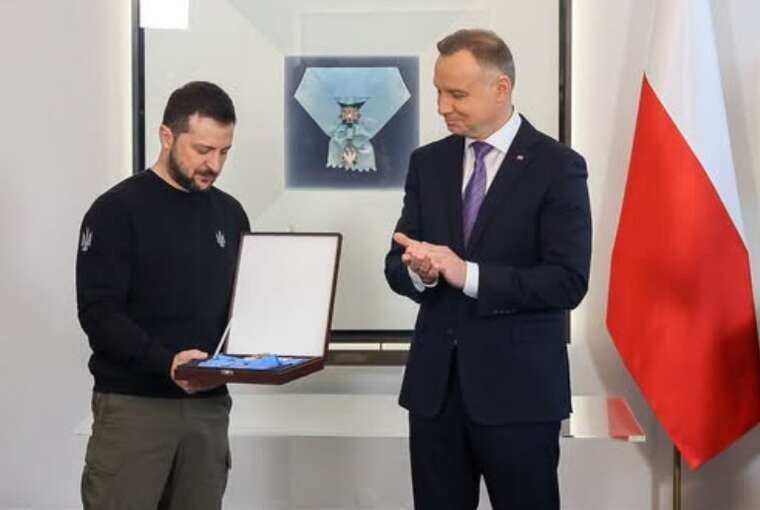
Ексглава Польщі Анджей Дуда в інтерв'ю Newsmax Polska пояснив мотиви вручення ордена Білого Орла Володимиру Зеленському та зазначив, що відносини двох країн мають будуватися на взаємності.
У Німеччині зафіксовано кібератаку, внаслідок якої зловмисники отримали доступ до баз даних клієнтів десятків ресторанів та готелів. Причиною витоку став злам платформи для резервування місць Reservision. Точний обсяг скомпрометованої інформації наразі не розкрито.
Список постраждалих установ включає берлінський ресторан Tim Raue, який відзначений двома зірками Michelin. Інформація про інцидент стала публічною лише після того, як атака відбулася 8 листопада.
Хакерам вдалося отримати доступ до широкого спектру персональних даних відвідувачів. Серед викраденої інформації:
Викрадені дані вже використовуються для проведення шахрайських розсилок. Постраждалі отримують повідомлення з вимогою терміново підтвердити або оплатити бронювання, погрожуючи його анулюванням у разі невиконання. Посилання в таких повідомленнях ведуть на підроблені інтернет-ресурси, де зловмисники намагаються змусити жертв вводити реквізити банківських карток.
Робота платформи Reservision тимчасово призупинена. Представники компанії вже звернулися до поліції для розслідування інциденту. Наразі невідомо, хто стоїть за цією атакою, а також точна кількість людей, чиї дані могли бути скомпрометовані.
Коментарі
До цієї новини ще немає коментарів. Будьте першим!